AWS CloudFront, 한 줄로 정의하면
AWS CloudFront는 정적·동적 웹 콘텐츠를 사용자에게 더 빠르게 배포하도록 지원하는 웹 서비스입니다. 전 세계에 분포된 750여 개의 접속 지점(POP)이 사용자 요청을 가장 가까운 엣지 로케이션으로 라우팅하고, 캐시된 콘텐츠는 즉시 응답하며 캐시에 없는 콘텐츠만 오리진 서버에서 가져옵니다. HTML, CSS, JavaScript, 이미지 같은 정적 파일은 물론 API처럼 캐시가 불가능한 동적 워크로드에도 적용됩니다. 즉 CloudFront는 전 세계 애플리케이션의 단일 진입점 역할을 하는 콘텐츠 전송 네트워크(CDN)입니다.
CloudFront가 빠른 이유는 캐시만이 아니다
많은 사람이 CDN을 단순한 이미지 캐시 서버로 생각하지만, CloudFront의 속도 향상은 여러 층에서 일어납니다.
- 사용자와 가장 가까운 엣지 로케이션에서 TLS를 종료해 왕복 이동을 줄입니다.
- 오리진과 지속적인 연결을 유지하고 요청을 축소해 오리진 서버의 부하를 경감합니다.
- 퍼블릭 인터넷이 아닌 AWS의 프라이빗 글로벌 네트워크를 통해 AWS 애플리케이션으로 트래픽을 전달합니다.
- 캐시 가능한 콘텐츠는 사본을 저장해 요청이 애플리케이션까지 도달하는 시간 자체를 없앱니다.
캐시 불가능한 API 요청조차 리전 내 연결을 위한 비용이 많이 드는 왕복 이동을 단축·제거하는 방식으로 빨라집니다. 동적 콘텐츠 전송은 엣지 종료, gRPC, WebSocket을 지원하는 목적별 글로벌 네트워크 인프라를 통해 최적화됩니다.
보안 기능은 기본으로 켜져 있습니다
CloudFront를 통해 트래픽을 제공하면 AWS Shield Standard가 추가 요금 없이 DDoS 공격으로부터 보호합니다. 공격이 고객 인프라에 도달하기 전에 AWS 인프라가 흡수·차단하는 구조이므로, 컴퓨팅·데이터베이스·인프라를 정상 트래픽에만 쓸 수 있습니다.
트래픽 암호화, 액세스 제어, VPC 오리진을 통한 보안 개선도 지원됩니다. 트래픽이 여러 엣지 로케이션에 분산되기 때문에 단일 로케이션에서 제공되는 웹 애플리케이션보다 대규모 트래픽 버스트나 지속 트래픽을 견디는 데 유리하며, 그래서 CloudFront는 DDoS 및 기타 애플리케이션 공격 방어에 이상적인 위치로 설명됩니다.
차단된 DDoS 공격과 AWS WAF에서 차단한 요청은 사용량에 포함되지 않습니다. 공격 트래픽 때문에 요금이 늘어나는 일을 구조적으로 막아주는 셈입니다.
어떤 콘텐츠에 쓸 수 있나
CloudFront는 성능, 보안, 가용성이 필요한 모든 공개 웹 애플리케이션에 고려 대상이 됩니다. 오리진은 S3, AWS Application Load Balancer(ALB), Amazon API Gateway처럼 AWS에 호스팅된 대상뿐 아니라 공개적으로 액세스할 수 있는 모든 URL이 될 수 있습니다.
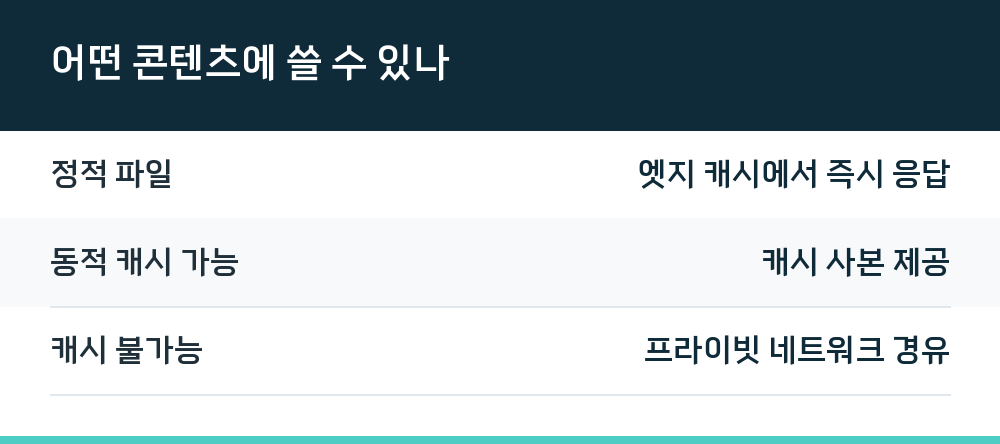
| 콘텐츠 유형 | 전송 방식 |
|---|---|
| 정적 파일 | 엣지 캐시에서 즉시 응답 |
| 동적 캐시 가능 | 캐시 사본 제공 |
| 캐시 불가능 | 프라이빗 네트워크 경유 |
정적 캐시 가능 콘텐츠, 동적으로 생성되는 캐시 가능 콘텐츠, 캐시 불가능한 콘텐츠 세 가지 모두 성능·보안·가용성 향상이라는 이점을 얻습니다.
요금제는 두 갈래로 나뉩니다
CloudFront는 정액 요금제와 종량제 요금제를 제공하며, 두 방식의 성격이 뚜렷하게 다릅니다.
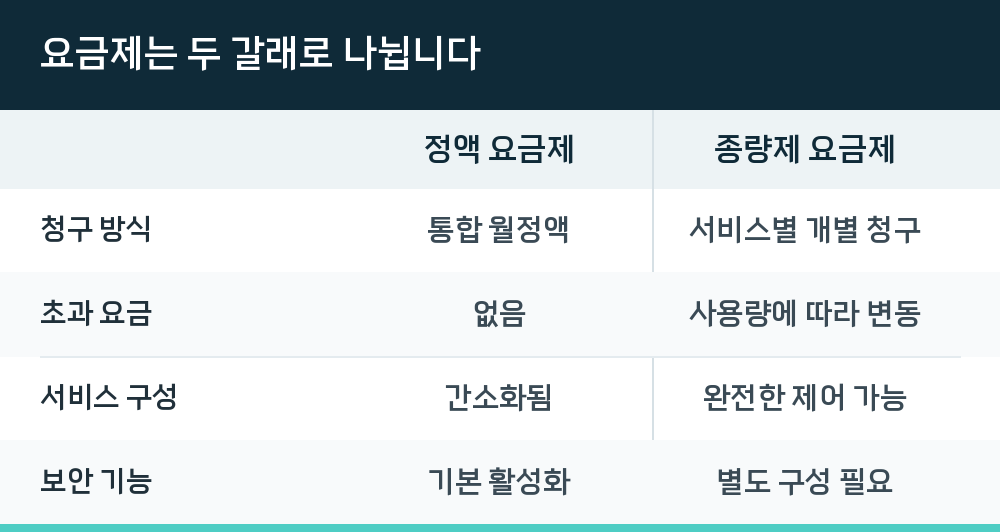
| 구분 | 정액 요금제 | 종량제 요금제 |
|---|---|---|
| 청구 방식 | 통합 월정액 | 서비스별 개별 청구 |
| 초과 요금 | 없음 | 사용량에 따라 변동 |
| 서비스 구성 | 간소화됨 | 완전한 제어 가능 |
| 보안 기능 | 기본 활성화 | 별도 구성 필요 |
정액 요금제에는 CloudFront CDN, AWS WAF 및 DDoS 보호, 봇 관리 및 분석, Amazon Route 53 DNS, Amazon CloudWatch Logs 수집, TLS 인증서, 서버리스 엣지 컴퓨팅이 포함됩니다. 여기에 매월 Amazon S3 스토리지 크레딧까지 지급됩니다.
월 0 USD 무료 플랜으로 시작할 수 있고, 업그레이드를 통해 더 많은 기능과 사용량을 이용할 수 있습니다. 트래픽 급증이나 DDoS 공격이 발생해도 초과 요금이 부과되지 않으므로, 예상치 못한 비용 걱정 없이 애플리케이션 규모를 조정할 수 있습니다.
종량제는 실제 사용량을 기준으로 각 서비스에 별도로 요금이 청구됩니다. 서비스 선택과 구성을 완전히 유연하게 가져갈 수 있지만, 비용이 트래픽 패턴에 따라 매월 달라지므로 여러 서비스의 사용량을 모니터링해야 합니다.
정액 요금제는 다른 제안, 프로모션 또는 할인과 함께 사용할 수 없습니다. 새 배포를 만들 때 정액 요금제를 선택하거나, 기존 배포를 종량제에서 전환하는 방식으로 적용합니다.
비용이 줄어드는 지점
CloudFront를 통해 트래픽을 제공하면 CloudFront와 AWS 오리진 간 데이터 전송 비용은 자동으로 면제됩니다. 따라서 CloudFront 전송 요금과 AWS 오리진에서 CloudFront로의 데이터 전송 요금만 부과됩니다.
여기에 더해 엣지 로케이션이나 리전 엣지 캐시에서 콘텐츠를 제공하고, 중복 요청이 통합되고, 원치 않는 트래픽이 차단되면 오리진 서버·데이터베이스·기타 AWS 서비스에 도달하는 요청 자체가 줄어듭니다. 사용량 기반으로 과금되는 뒷단 자원의 부하가 낮아지는 만큼 전체 비용도 함께 내려가는 구조입니다.
배포를 만들고 콘텐츠를 연결하는 순서
CloudFront 도입은 콘솔에서 배포를 생성하는 것에서 시작합니다. 표준 배포와 다중 테넌트 배포 중 하나를 선택한 뒤, 어디서 콘텐츠를 가져올지 지정합니다.
- 오리진 서버를 지정합니다. Amazon S3 버킷이나 고유 HTTP 서버(웹 서버, Amazon EC2 인스턴스 등)가 대상이 됩니다.
- 오리진 서버에 파일을 업로드합니다. 웹 페이지, 이미지, 미디어 파일 등 HTTP로 제공될 수 있는 모든 항목이 가능합니다.
- S3 버킷을 오리진으로 쓸 경우 객체를 공개적으로 읽을 수 있는 상태로 만들거나, 비공개로 유지하면서 액세스 사용자를 제어하는 옵션을 선택합니다.
- 어떤 요청을 기록할지, 배포를 만들자마자 활성화할지 등 세부 사항을 지정합니다.
- CloudFront가 새 배포에 도메인 이름을 할당하고, 이는 콘솔이나 API 응답에서 확인할 수 있습니다.
- 원하는 경우 대체 도메인 이름을 추가해 고유 도메인을 배포에 연결합니다.
배포의 구성 정보는 전 세계 엣지 로케이션 또는 POP 서버 모음으로 보급됩니다. 사용자가 웹 사이트나 애플리케이션을 통해 파일을 요청하면 어떤 오리진에서 가져올지 알려주는 배포가 동작하는 방식입니다.
예를 들어 배포 도메인 이름이 d111111abcdef8.cloudfront.net이고 S3 버킷에 logo.jpg가 있다면, URL은 https://d111111abcdef8.cloudfront.net/logo.jpg가 됩니다. 고유 도메인을 설정하면 https://www.example.com/logo.jpg 형태로 바꿀 수 있습니다.
캐시 만료 시간은 어떻게 정해지나
오리진 서버가 파일에 머리글을 추가하도록 구성하면 CloudFront 엣지 로케이션의 캐시에 파일을 얼마나 오래 보관할지 나타낼 수 있습니다. 기본적으로 각 파일은 만료되기 전에 24시간 동안 엣지 로케이션에 남아 있습니다. 최소 만료 시간은 0초이며, 최대 만료 시간은 제한이 없습니다.
이 설정은 콘텐츠 성격에 따라 판단이 갈립니다. 자주 바뀌지 않는 이미지나 정적 자산은 길게 잡아도 무리가 없지만, 수시로 갱신되는 파일이라면 짧게 가져가는 편이 안전합니다.
자주 묻는 질문
Q. CloudFront는 캐시 불가능한 API에도 효과가 있나요?
있습니다. 리전 내 연결을 설정하기 위해 비용이 많이 드는 왕복 이동을 단축·제거하는 방식으로 동적 워크로드에도 빠른 경험을 제공합니다. AWS의 프라이빗 글로벌 네트워크를 통해 트래픽을 전달하는 점도 퍼블릭 인터넷 경로보다 유리하게 작용합니다.
Q. 정액 요금제와 종량제 중 무엇을 골라야 하나요?
월별 통합 청구와 간소화된 서비스 구성, 기본 제공 보안 기능을 초과 요금 걱정 없이 쓰려는 경우에는 정액 요금제가 맞습니다. 개별 서비스 기능을 완전히 제어하거나 정액 요금제에서 제공하지 않는 기능이 필요하거나 예측 가능한 대규모 트래픽 급증을 처리하려는 경우에는 종량제가 더 적합합니다.
Q. DDoS 공격을 받으면 요금이 폭증하나요?
AWS Shield Standard는 추가 요금 없이 DDoS 공격으로부터 보호하며, 차단된 DDoS 공격과 AWS WAF에서 차단한 요청은 사용량에 포함되지 않습니다. 정액 요금제를 쓰는 경우에는 트래픽 급증이나 공격이 발생해도 초과 요금이 부과되지 않습니다.
Q. 오리진은 AWS 서비스여야 하나요?
그렇지 않습니다. 공개적으로 액세스할 수 있는 모든 URL을 오리진으로 쓸 수 있습니다. S3 버킷, ALB, API Gateway 같은 AWS 오리진은 물론 사용자가 관리하는 HTTP 서버도 지정할 수 있습니다.